禁用客户端自动更新 (Disabling App Updates)
IT 管理员可以通过在终端设备操作系统级配置 policy.json 策略文件,彻底禁用 Griptape Nodes Desktop 桌面客户端的自动更新功能。当企业组织需要统一分发经内部安全审查与兼容性测试的受控应用版本,而非允许每个客户端自行更新升级时,应使用该策略。
该特性需要 Griptape Nodes Desktop 0.24.0 或更高版本支持。更早的版本将直接忽略此文件。
创建策略文件 (Create the policy file)
创建内容如下的 policy.json 文件:
{ "disableUpdates": true }
将该文件放置在目标操作系统对应的固定路径下:
| 操作系统平台 | 文件路径 |
|---|---|
| macOS | /Library/Application Support/ai.griptape.nodes.desktop/policy.json |
| Windows | %ProgramData%\GriptapeNodes\policy.json |
| Linux | /etc/griptape-nodes-desktop/policy.json |
应用程序本身不会主动创建上述目录或策略文件。请在用户首次启动客户端之前,由管理员手动创建或通过系统镜像制作工具、企业设备管理系统 (MDM) 统一分发写入。若客户端当前正在运行,请先将其完全退出。
客户端仅在冷启动时读取一次策略文件。对该文件的任何修改将在下一次启动客户端时生效。
客户端用户界面呈现 (What users see)
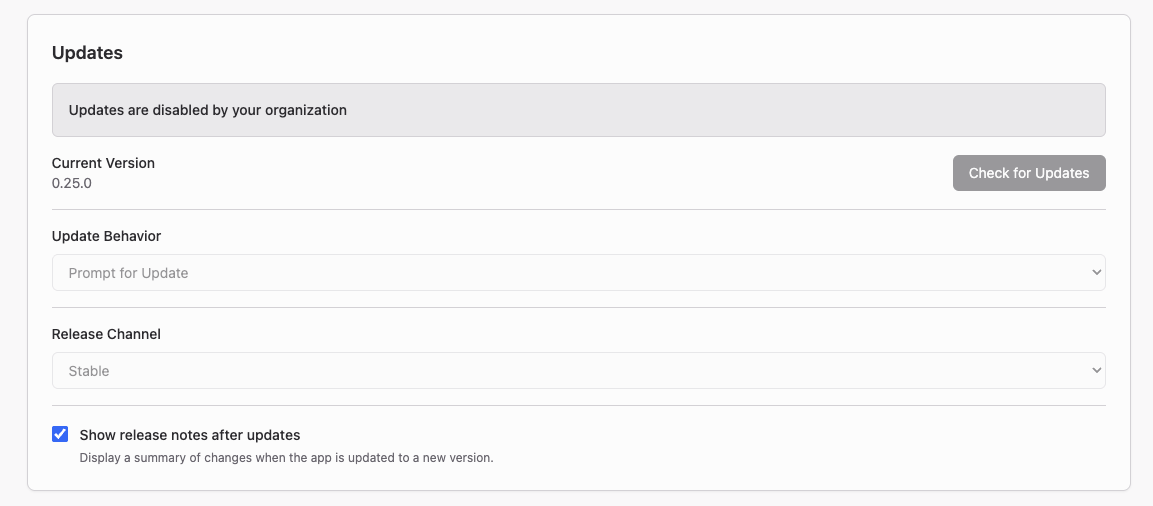
在客户端“应用设置 (App Settings)”面板中,会明确提示 Updates are disabled by your organization(更新已由您的组织禁用)。以下管控项将被强制禁用且不可点击:
- Check for Updates(检查更新)
- Update Behavior(更新行为模式)
- Release Channel(发布通道)
Show release notes after updates(更新后显示发行说明)选项依然保持可用;当管理员向机器分发并安装新版本后,客户端首次启动仍会展示对应版本的更新日志。
如果用户在 macOS 应用程序主菜单或 Windows / Linux 的 Help 菜单中点击 Check for Updates…,客户端会弹出提示:Updates are managed by your organization(更新由您的组织统一托管)。
在该策略生效期间,客户端绝不会执行任何自动或由用户触发的更新检测,也不会向上游更新源服务发送任何网络轮询请求。
部署与安装客户端更新 (Install app updates)
在内置更新器被禁用后,企业 IT 管理员需将通过审查的官方安装包分发推送到各个受控工作站。由于策略文件存储在应用程序安装目录之外的系统公共路径中,因此直接覆盖安装新版本绝不会影响或删除该策略文件。新版本安装完成后,更新功能依然保持全局禁用状态。
终端用户依然可以在客户端内部自由安装与更新算子库(Node Libraries)以及模型权重。各桌面应用版本将继续稳定调用该版本内置绑定的引擎组件。
恢复客户端自动更新 (Re-enable app updates)
若需重新开放客户端的自动更新功能,直接删除 policy.json 文件,或将其中的 disableUpdates 键值修改为 false,然后重启客户端即可。此时 Updates 模块将自动恢复机器先前配置的 Update Behavior 与 Release Channel 偏好设置。
系统仅在识别到布尔字面量 true 时才会触发更新禁用。文件缺失、非法的 JSON 语法或任何其他值均会使更新控制权回归用户本地。未受企业统一纳管的独立个人机器无需配置策略文件。
延伸阅读
- 应用设置:更新 —— 更新行为与发布通道技术说明
- 企业管理服务器 (Admin Server) —— 保持受管机器在纯内网中安全离线运行